
vuls
Agentenloser Schwachstellenscanner für Linux, FreeBSD, Container, WordPress, Programmiersprachenbibliotheken, Netzwerkgeräte
Scannen Sie Ihre Systeme nach Sicherheitsanfälligkeiten, ohne Agenten installieren zu müssen, und decken Sie mehrere Plattformen ab.
Aus der README
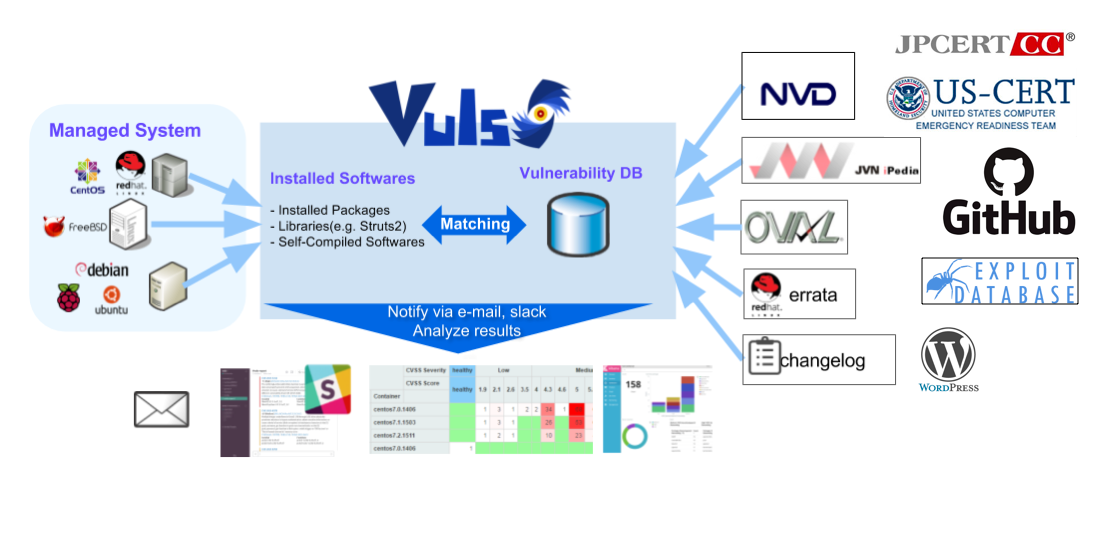
- Informs users of the vulnerabilities that are related to the system.
- Informs users of the servers that are affected.
- Vulnerability detection is done automatically to prevent any oversight.
- A report is generated on a regular basis using CRON or other methods. to manage vulnerability.
Auszüge aus der Projekt-README zu GitHub. Das Urheberrecht und die Lizenzen verbleiben bei den jeweiligen Autoren.
Beanspruchen Sie die Seite: indexiert unabhangig vom Rang, in sechs Sprachen ubersetzt und mit Ihren eigenen Worten erganzt.
Erhalten Sie eine E-Mail-Benachrichtigung beim nächsten Release oder wenn es durchstartet.
Kostenlos · ohne Karte · jederzeit abbestellbarAgentenloser Schwachstellenscanner für Linux, FreeBSD, Container, WordPress, Programmiersprachenbibliotheken, Netzwerkgeräte
vuls hat 12.2k Sterne auf GitHub. Es wurde 1.2k-mal geforkt. vuls ist hauptsächlich in Go geschrieben. Es wird seit 2016 aktiv entwickelt. vuls ist unter der GPL-3.0-Lizenz verfügbar. Die Hauptthemen sind: administrator, cybersecurity, freebsd, go.
Was ist vuls?
Agentenloser Schwachstellenscanner für Linux, FreeBSD, Container, WordPress, Programmiersprachenbibliotheken, Netzwerkgeräte
Ist vuls Open Source?
vuls ist ein Open-Source-Projekt. Es wird unter der GPL-3.0-Lizenz veröffentlicht.
Ist vuls kostenlos?
Ja. vuls ist kostenlos und Open Source — Sie können es nutzen, anpassen und selbst hosten. Die GPL-3.0-Lizenz ist Copyleft: Eine veränderte Version, die Sie weitergeben, muss unter derselben Lizenz bleiben.
Unter welcher Lizenz steht vuls?
vuls ist unter der GPL-3.0-Lizenz verfügbar.
In welcher Sprache ist vuls geschrieben?
vuls ist hauptsächlich in Go geschrieben.
Fügen Sie dieses Live-Abzeichen zu Ihrem README hinzu — Ihre GitHub-Sterne und Verzeichnisrang, täglich aktualisiert.
[](https://olud.ai/project/future-architect-vuls.html)


